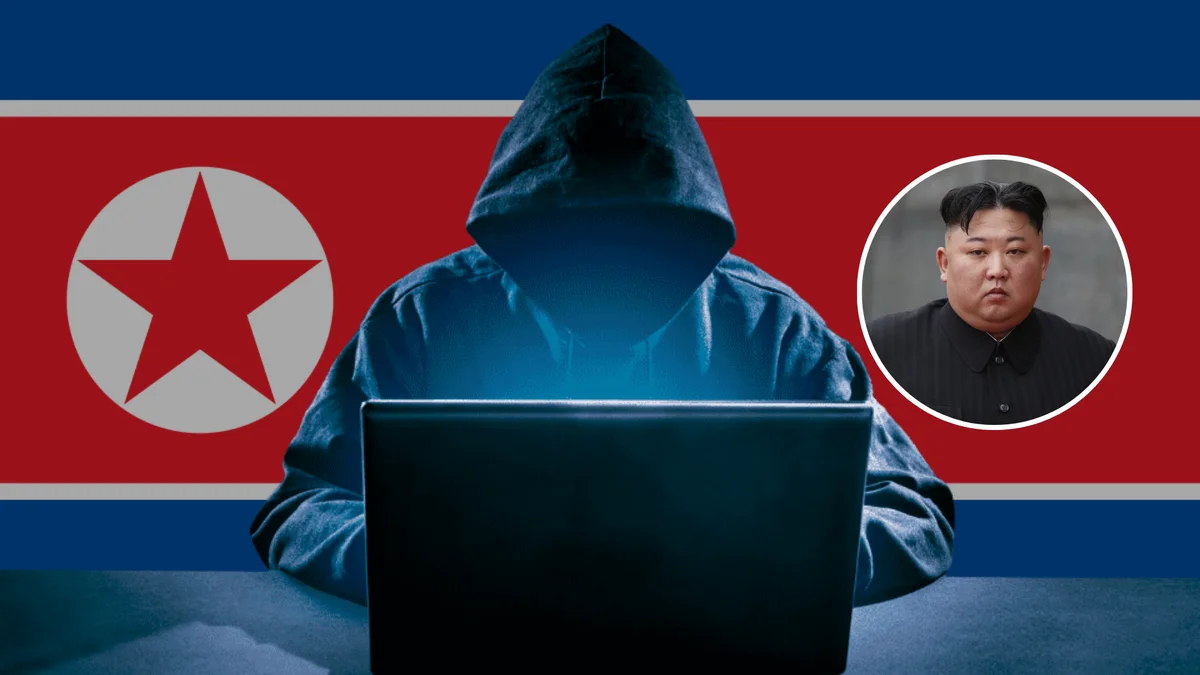
Dos firmas de seguridad digital y prevención de delitos financieros han señalado este viernes al grupo de hackers TraderTraitor, vinculado al Gobierno de Corea del Norte, como presunto autor del ciberataque contra Binance, la mayor plataforma de criptomonedas del mundo. El golpe habría dejado pérdidas de unos 6.300 millones de dólares. Una cifra que, de confirmarse, lo convertiría en el mayor robo de activos digitales jamás registrado.
La consultora estadounidense TRM Labs ha asegurado en un comunicado que los atacantes movieron aproximadamente 6.360 millones de dólares desde carteras de Binance repartidas en diez blockchains (una tecnología de seguridad). Y no lo hicieron precisamente con calma. La mayor parte de los fondos salió a lo largo de un lapso de 20 minutos. La empresa TRM Labs atribuye el ataque a TraderTraitor "con un alto grado de confianza", basándose en análisis técnicos dentro y fuera de la cadena de bloques.
Por su parte, la firma Chainalysis ha respaldado de forma independiente esa hipótesis. Su cofundador y director ejecutivo, Jonathan Levin, ha asegurado que el ataque probablemente fue obra de TraderTraitor. Y la singapurense Pangolin Intelligence ha ido un paso más allá. Según compartió con la agencia EFE, “casi seguro" Pyongyang está detrás. Su pista principal es que las cuentas utilizadas para blanquear el diner ya se habían usado para otros cibergolpes.
Un robo histórico
Si las cifras se confirman, Binance habría superado con creces el anterior récord: el robo de 1.500 millones de dólares a la plataforma Bybit en febrero de 2025, también atribuido a hackers norcoreanos. Las estimaciones de TRM Labs capuntan a que el reciente golpe a Binance sería unas cuatro veces mayor.
Según la propia Binance, los atacantes pudieron entrar en el ordenador portátil de un ingeniero de operaciones y desarrollo, y desde ahí, habrían accedido a un contenedor interno y ejecutado retiradas de fondos sin autorización. La plataforma no ha encontrado indicios de que se haya filtrado una clave privada, pero sí ha reconocido que la investigación ha detectado otros puntos de brecha. Es decir, que el error quizá no estaba sólo en un ordenador.
La pista norcoreana
TraderTraitor es un grupo de ciberataques financiado por Corea del Norte y al que los investigadores relacionan con las redes Lazarus Group y APT38. El Departamento de Seguridad Nacional de Estados Unidos ya lo identificó en 2022 como una amenaza vinculada al robo de criptomonedas por parte de Pionyang al menos desde 2020, y lo describió como una campaña de aplicaciones maliciosas que se hacen pasar por herramientas de predicción de mercados.
Los ciberataques y el robo de criptomonedas son una pieza clave de la estrategia financiera de Corea del Norte. El régimen de Kim Jong-un, falto de liquidez, los utiliza para conseguir divisas en un país castigado por sanciones internacionales desde 2006 por sus programa de desarrollo nuclear y de misiles balísticos.
Según una investigación de Naciones Unidas, entre julio de 2023 y enero de 2024 se registraron 58 ciberataques atribuidos a actores norcoreanos contra empresas del sector cripto, con sustracciones estimadas de hasta 3.000 millones de dólares. En 2025, Corea del Sur, Estados Unidos y Japón acusaron además a Pionyang de robar unos 659 millones de dólares en criptomonedas durante 2024 para financiar su programa militar.
Sus operaciones no sólose limitan a hackear. Según informes del Departamento del Tesoro y del FBI, agentes del régimen han intentado conseguir empleo remoto en empresas tecnológicas y financieras de Estados Unidos, Europa y Asia usando identidades falsas o robadas. Suelen entrevistarse por escrito o por teléfono para ocultar quién son y, en algunos casos, se conectan a través de equipos de intermediarios. Además de robar información y criptomonedas, muchos buscan cobrar salarios en empresas extranjeras. Luego parte de ese dinero acaba en cuentas controladas por el Gobierno norcoreano.
Para Pyonyang, la ecuación es clara: sortear el aislamiento económico, mantener el flujo de divisas y financiar armas nucleares y misilísticas, consideradas por el régimen su mejor garantía de supervivencia.
💬 Debate de la Comunidad 0